
Bank of America: La multa
1,200 MDD por fallas antilavado.
Fiscal & PLD | Boletín antilavado
Ni el segundo banco más grande de Estados Unidos está por encima de la ley: el Tesoro le impone más de USD 1,200 millones por no detectar ni reportar a tiempo más de USD 5,000 millones en operaciones sospechosas.
El 13 de octubre de 2026, el Departamento del Tesoro de EE. UU. anunció la tercera sanción más alta de su historia en materia antilavado contra Bank of America, N.A. El banco admitió haber incumplido de forma dolosa (en sentido civil) la Bank Secrecy Act durante más de siete años.
El caso importa en México por una razón concreta: buena parte de la actividad no reportada tiene nexo con la frontera suroeste, con redes chinas de lavado al servicio de cárteles y con fraccionamiento de operaciones justo por debajo de umbrales de identificación. Más adelante explicamos cómo se traduce en México, tanto para entidades financieras como para quienes realizan Actividades Vulnerables.
En palabras sencillas
Imagina que un banco instala una alarma contra robos, pero la configura para que solo suene cuando el ladrón ya entró veinte veces. Eso, en esencia, hizo Bank of America con su sistema de monitoreo antilavado.
El banco tenía la obligación de avisar a la autoridad FinCEN, el equivalente estadounidense de nuestra UIF cada vez que detectara una operación sospechosa.
Su sistema estaba calibrado de tal forma que muchas alertas nunca llegaban a revisión humana, o llegaban más de un año tarde.
Además, cuando su propia área de cumplimiento pidió cerrar la cuenta de un cliente de alto riesgo, el área comercial lo impidió porque el cliente era rentable. Ese conflicto entre negocio y cumplimiento quedó documentado con correos internos y pesó en la sanción.
La sanción en cifras
El monto total supera USD 1,200 millones y se integra por acciones coordinadas de tres oficinas del Tesoro.
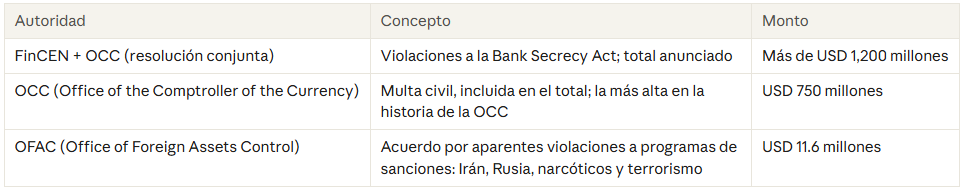
Otros datos relevantes de la orden de consentimiento de FinCEN (No. 2026-03):
Periodo revisado: del 1 de enero de 2018 al 1 de julio de 2025.
Actividad no reportada a tiempo: más de USD 5,000 millones; más de USD 1,000 millones vinculados a riesgos de seguridad nacional.
Admisión de dolo: en la vía civil basta acreditar imprudencia temeraria o ceguera deliberada; no se requiere probar intención de violar la ley.
Impacto contable: el banco reconocerá un cargo no deducible de USD 1,200 millones en el tercer trimestre, unos 17 centavos por acción.
Qué violó exactamente
FinCEN acreditó incumplimientos en tres obligaciones de la Bank Secrecy Act: mantener un programa antilavado efectivo, aplicar debida diligencia a cuentas corresponsales extranjeras y reportar operaciones sospechosas (SARs) en un plazo de 30 días.
1. Un sistema de monitoreo calibrado para no alertar
El banco usaba un sistema propio, "Event Processor", que agrupaba las alertas por cliente y asignaba puntos. Solo se abría una investigación al llegar a 20 puntos dentro de una ventana de 13 meses; las alertas más antiguas dejaban de contar.
Las ponderaciones no reflejaban el riesgo real. Factores como "zona de alta intensidad de narcotráfico" o "estructuración de efectivo" valían 1 punto, aunque más de la mitad de esas alertas terminaban en un reporte. Entre 2018 y 2023, el 76% de las ponderaciones no cambió, y casi 80% de los ajustes fueron a la baja.
Cuando el banco por fin bajó el umbral, una revisión retrospectiva en 2024 encontró casi 8,900 reportes omitidos por cerca de USD 4,000 millones.
2. Supresión de alertas sin gobierno
El sistema "recalificaba" a cero ciertas alertas con criterios ad hoc. Uno de ellos eximía de alertas de estructuración a clientes exentos del reporte de efectivo. FinCEN recordó que esa exención nunca libera de la obligación de reportar operaciones sospechosas.
3. Debida diligencia deficiente en subastas de autos siniestrados
Dos clientes corporativos operaban plataformas de venta internacional de autos salvamento y recibían pagos de terceros y órdenes de pago masivas. Cumplimiento documentó más de 125 investigaciones en dos años y recomendó cerrar uno de ellos en 2022.
La línea de negocio se opuso: el cliente generaba unos USD 6 millones anuales. En lugar del cierre, se adoptó un plan de mitigación que no atacó el riesgo central y el cliente siguió aceptando pagos de terceros hasta 2025.
4. Fraccionamiento en órdenes de pago con nexo a la frontera
Entre octubre de 2020 y mayo de 2025, esos clientes recibieron más de 680,000 órdenes de pago por más de USD 660 millones. El patrón: montos redondos, numeración secuencial y grupos de tres órdenes que sumaban entre USD 2,900 y 3,000.
Ese rango queda justo debajo de los USD 3,000, monto a partir del cual el emisor debe identificar al comprador. Uno de cada tres grupos se compró en la frontera suroeste.
5. Transferencias de jurisdicciones de alto riesgo
FinCEN identificó casi USD 1,000 millones en transferencias sospechosas de Georgia, Bielorrusia y otros países de la CEI, la mayoría tras la invasión rusa a Ucrania. El primer reporte se presentó en agosto de 2023 y el grueso hasta junio de 2025.
6. Redes chinas de lavado vía tarjetas de crédito
El banco reportó tarde cientos de millones en operaciones consistentes con redes chinas de lavado (CMLN): compras consecutivas de alto volumen con tarjeta, típicas del lavado basado en comercio.
7. Corresponsalía extranjera "simplificada"
Hasta finales de 2024, el banco aplicaba debida diligencia reducida a las cuentas corresponsales de sus propias sucursales y filiales en el extranjero. Esas filiales atendían a más de 250 instituciones financieras no bancarias, incluidos transmisores de dinero.
Por qué fue tan severa
La sanción no responde a un error aislado, sino a una falla sistémica que el banco conocía y no corrigió. Cuatro factores explican el monto:
Volumen y gravedad. Más de USD 5,000 millones no reportados a tiempo, con más de USD 1,000 millones ligados a seguridad nacional, cárteles y redes chinas de lavado.
Advertencias ignoradas. El propio personal de cumplimiento, autoridades y otros bancos alertaron durante años sin que el banco cambiara sus controles.
Negocio sobre cumplimiento. Correos internos muestran que la rentabilidad del cliente pesó más que la recomendación de cierre.
Reincidencia. El banco ya operaba bajo una orden de cese y desistimiento de la OCC desde diciembre de 2024.
En el caso de OFAC, las violaciones se calificaron como no graves y en su mayoría no autodenunciadas, sin reducción por cooperación.
Como medidas correctivas, el banco deberá realizar con un tercero independiente una revisión retrospectiva para reportar lo no detectado. También se ordenaron revisiones de su monitoreo, debida diligencia y gobierno de datos, con foco en la frontera suroeste, cárteles, Irán y Rusia.
Qué significa para México.
Aunque la sanción recae en un banco estadounidense, el caso habla directamente de México: la "frontera suroeste" es nuestra frontera norte.
La orden cita la alerta de FinCEN de agosto de 2025 sobre el uso de redes chinas de lavado por organizaciones criminales con base en México. Es la misma línea de enforcement que ese año llevó a FinCEN a señalar a CIBanco, Intercam y Vector. La relación financiera con México sigue en el centro de la agenda estadounidense, y para dimensionarlo conviene separar dos regímenes con reglas, autoridades y sujetos obligados distintos.
Si eres entidad financiera: artículo 115 LIC y CNBV
Lo que incumplió Bank of America no tiene su equivalente mexicano en la LFPIORPI, sino en el régimen de las entidades financieras. Para los bancos, ese régimen está en el artículo 115 de la Ley de Instituciones de Crédito y en sus Disposiciones de Carácter General (DCG), emitidas por la SHCP. La CNBV supervisa su cumplimiento y los reportes se presentan a la UIF.
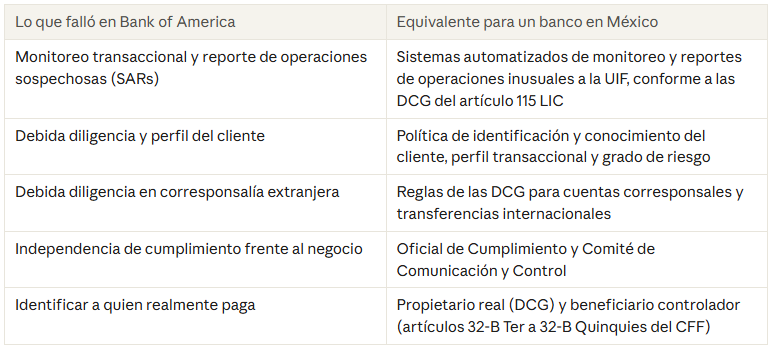
Cada sector financiero (casas de bolsa, transmisores de dinero, centros cambiarios, sofomes) tiene sus propias disposiciones, pero la lógica de control es la misma.
Si realizas Actividades Vulnerables: LFPIORPI y SAT
La LFPIORPI aplica del otro lado de la operación: en los clientes del banco. Las plataformas de venta de vehículos usados que estaban en el centro del caso realizarían en México una Actividad Vulnerable (artículo 17, fracción VIII), supervisada por el SAT y con avisos ante la UIF. Para ellas, las tipologías que describió FinCEN son igual de relevantes:
Fraccionamiento debajo de umbrales. Las órdenes de USD 2,900 a 3,000 replican la lógica de quien divide pagos para no rebasar los umbrales de identificación o aviso. La regla de acumulación de actos en seis meses existe precisamente para cerrar esa puerta.
Pagos de terceros. Ni el banco ni sus clientes sabían con certeza quién pagaba los vehículos. Identificar al beneficiario controlador del comprador, y no solo a quien firma, es obligación expresa del sujeto obligado.
Expedientes que no se contrastan con la realidad. Un cliente registrado con ventas de USD 1 a 4 millones recibía cientos de millones del extranjero. Un expediente que no se compara con la operación real no protege ni al sujeto obligado ni al banco que le da servicio.
Para empresas mexicanas con cuentas en EE. UU.
Los bancos estadounidenses endurecerán su debida diligencia. Es previsible que exijan más información sobre origen de recursos, pagos de terceros y operaciones con jurisdicciones de riesgo. Contar con un expediente PLD ordenado será cada vez más una condición para mantener relaciones bancarias en el exterior.
Lecciones para sujetos obligados
La lección central es que la autoridad ya no sanciona solo la falta de avisos, sino la mala calibración de los controles que debían generarlos.
Revisar umbrales y criterios con evidencia. Un control fijado "por criterio" y nunca actualizado es un riesgo en sí mismo.
Documentar por qué no se reporta. Cada alerta descartada debe tener una justificación que resista una revisión externa.
Dar independencia real al oficial de cumplimiento. Si el área comercial puede vetar sus recomendaciones, el programa no funciona.
Identificar a quien paga, no solo a quien firma. Los pagos de terceros sin explicación son una señal de alerta, no un trámite.
Actualizar el perfil del cliente. Un expediente que no se compara con la operación real no protege a nadie.
Si te resulta útil revisar si los controles de tu empresa resistirían un escrutinio como este, en Integra Compliance podemos acompañarte con un diagnóstico de tu programa PLD, ya sea que tu empresa esté supervisada por la CNBV o realice Actividades Vulnerables.
Fuentes
FinCEN, Consent Order No. 2026-03, In the Matter of Bank of America, N.A.
CNBC: Bank of America fined $1.2 billion over money-laundering violations
NBC News: Bank of America ordered to pay historic $1.2 billion fine
ABC News / AP: US hits Bank of America with $1.2 billion fine
Este boletín tiene fines informativos y no constituye asesoría legal o fiscal para un caso particular.
Integra Compliance H&Z · Fiscal & PLD · integracompliance.com.mx